
프로젝트·연구 / 2020.10.12
사이버 범죄 수사를 위한 차세대 악성코드 정보 수집 아키텍처 연구
MALGUARD(차세대 악성코드 동적분석 시스템)을 사이버수사에 접목한 아키텍처 설계 연구 내용
이론적 아키텍처 연구이며 실제 시스템 구축·검증은 후속 과제로 제시됐습니다.
안녕하세요! ZiPIDA 연구원 N@D4입니다.
이번 글은 MALGUARD(차세대 악성코드 동적분석 시스템)을 사이버수사에 접목한 아키텍처 설계 연구 내용입니다.
개요
최근 사이버범죄는 가상화 기술, 유포지 추적 회피 등 다양하고 새로운 기술로 고도화 되어 추적 및 탐지가 점점 어려워지고 있습니다.
국내외 기업들이 많은 피해가 입고 있지만, 기존의 정적분석과 같은 전통적인 분석 방법으로는 이러한 악성코드를 분석하고 유포자를 추적하는 데 한계가 있습니다.
또한 사이버 수사 분야에서는 악성코드 자체에 대한 분석도 중요하지만, 그보다 유포자를 추적하는 것이 더욱 중요한 이슈입니다.
본 연구는 정적분석과 같은 전통적인 방법과 Intelligence, OSINT와 같은 최신 정보수집 방법을 융합하여 악성코드 유포자를 효율적으로 추적하기 위한 악성코드 정보 수집 아키텍처에 대한 내용을 설명합니다.
악성코드 분석 방법 #1
Intelligence
Threat Intelligence란 침해사고 및 위협정보에서 수집한 데이터를 의미있는 정보로 공유하는 플랫폼으로 정의 내릴 수 있겠습니다.
[ Intelligence List ]
OSINT
OSINT란 다양한 정보의 출처를 가지고 공개데이터를 수집하는 플랫폼으로 정의 내릴 수 있습니다.
대중매체(Media), 공공자료(Public Data), 전문적이고 학문적인 자료(Professional and Academic materials) 등의 출처가 되겠습니다.
[ OSINT List ]
악성코드 분석 방법 #2
Machine Learning
머신러닝이란 기계학습이라고 하며 알고리즘을 사용해 데이터를 입력하여 학습시키는 방식 입니다.
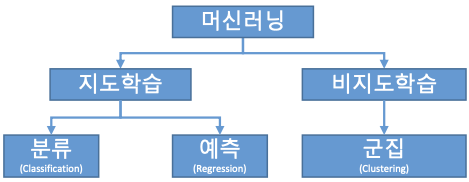
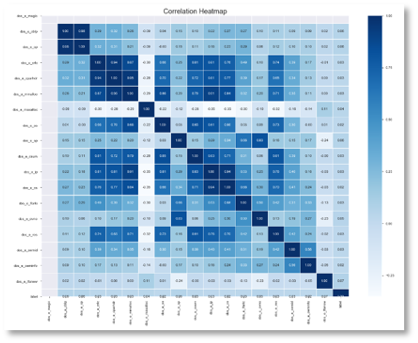
머신러닝을 통한 악성코드 분석을 위해서는
- 분석을 진행할 파일들의 각 특징
feature을 추출해야 합니다. - 추출한 특징은 전처리를 통해 악성코드 탐지율을 올리기 위한 피처 셀렉션을 진행하게 됩니다.
- 악성코드 유무를 탐지하는데 유의미한 특징을 추출 하기 위해서는 Correlation 분석을 통해 다음과 같은 조건이 필요하게 됩니다.
- 머신러닝 알고리즘을 통해 학습을 진행하고 탐지율 및 정확도를 확인하며 위 과정을 반복해 오버피팅과 같은 정확도를 낮추는 문제점을 해결할 수 있습니다.
악성코드 분석 방법 #3
동적분석
동적 분석방법은 악성코드 정적분석의 한계점을 해결하기 위함입니다.
특히 Anti-Virus와 같은 탐지 회피기술이 적용된 악성코드를 분석함에 있어 정적분석의 난독화 기술에 대응할 수 있습니다.
실제 악성코드가 실행될 때 시스템에 어떤 영향을 주는지 확인하기 위하여 에뮬레이터 또는 가상머신(VM)을 주로 이용합니다.
활용
사이버수사를 위해서 위에서 알아본 내용과 같이 단순 악성코드를 분석하는 것 보다는 악성코드의 특징과 악성 행위의 특성들을 연관분석 하여 유포자를 특정 지을 수 있어야 합니다.
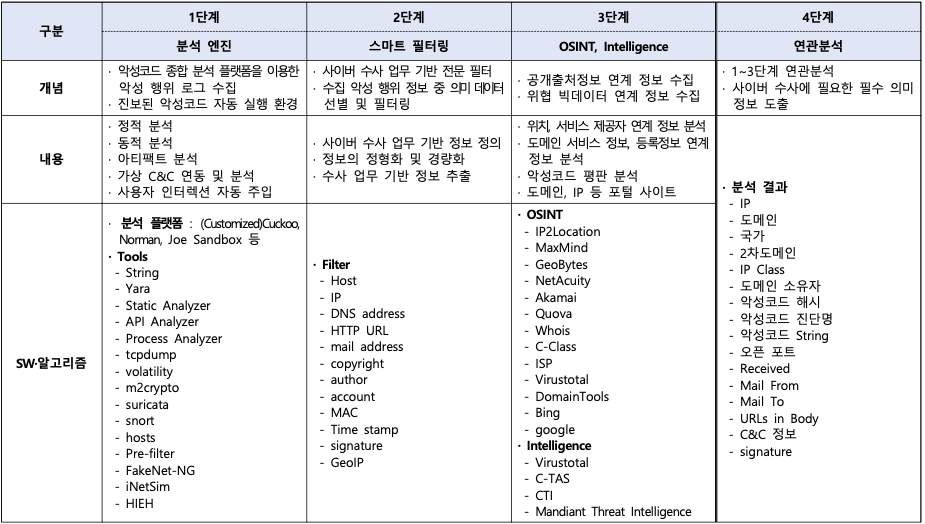
아래 사이버 수사를 기반으로 한 단계별 악성코드 분석 아키텍처 구성표를 보면
- 1단계 - 분석엔진을 통한 악성코드에 대한 분석 정보를 수집을 진행합니다.
- 2단계 - 스마트 필터링을 통해 사이버 수사에 필요한 정보만 필터링해서 분석된 악성코드들의 특성들을 추출하여 정규화를 진행합니다.
- 3단계 - OSINT와 Intelligence를 통해 공개출처정보와의 연계 정보 및 빅데이터 연계 정보를 수집한 뒤, 앞서 분석한 악성코드 자체의 분석결과와 OSINT와 Intelligence 정보를 연관분석하여 사이버 수사에 필요한 필수 특징 정보를 수집하고 도출되도록 진행합니다.
- 4단계 - 1~3단계 정보 연관분석을 통해 사이버 수사에 필요한 의미 추출을 통해 사이버 수사관은 악성코드 자체에 대한 정보를 활용하여 유포자를 추적할 수 있는 기반을 마련하게 됩니다.
결론
최근 사이버범죄의 대부분은 악성코드로 이루어지지만 기존의 방식으로는 점점 고도화 되는 악성코드에 대한 신속한 분석 및 유포자 추적 에는 한계가 있습니다.
따라서 고도화된 악성코드 유포자 추적을 위해 Intelligence와 OSINT를 통한 연계 분석이 가능한 차세대 분석 플랫폼 아키텍처를 연구하였습니다.
하지만 연구 분석의 범위가 방대하고 구현을 통한 실험에 한계가 있어 간단한 이론적인 부분으로 진행한 연구를 진행하였습니다.
향후 실제 시스템을 구축하는 과정을 통해 미비한 점을 보완하고 차세대 사이버 수사 플랫폼으로 가치가 있음을 검증할 예정입니다.